Корисници
Zammad додаје корисника за свакога ко комуницира са системом. То значи да сви клијенти добијају сопствене налоге, чак и ако са Zammad-ом комуницирају само преко канала. Корисницима је могуће управљати појединачно путем корисничког интерфејса, путем API-ја или их чак синхронизовати са сервисима трећих страна.
За управљање корисницима потребна вам је дозвола admin.user.
Белешка
Имајте на уму да и оператери могу да додају, прегледају и мењају клијенте, на пример:
Приликом отварања новог тикета
Приликом отварања стране са детаљима корисника у навигационој бочној траци кликом на аватар.
Прочитајте испод опис појединачних атрибута корисника. Различити начини управљања корисницима су описани на посебним странама:
Референтни водич: Кориснички детаљи
Већина атрибута које можете подесити на корисничким налозима је разумљива сама по себи. Они који нису описани су у наставку.
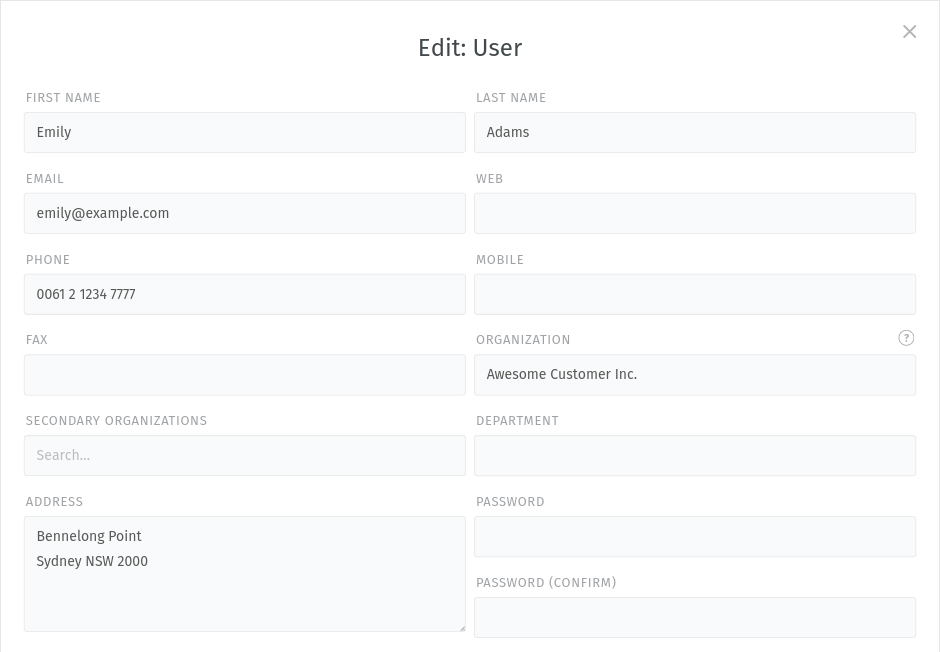
Детаљи о кориснику се могу подесити у дијалогу Ново/Измена: Корисник.
- 👤 Пријава
Корисничка имејл адреса и пријава могу да се разликују, али било који од њих може да се користи за пријављивање.
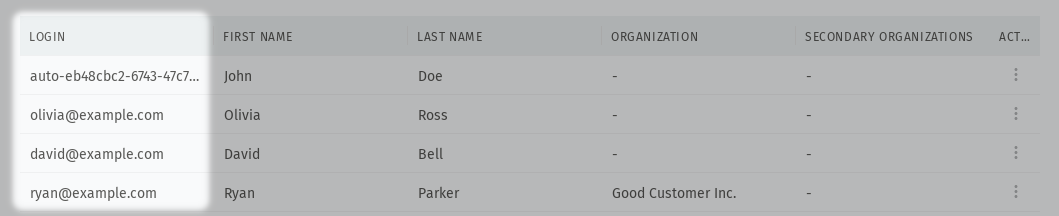
Корисничке пријаве нису приказане у дијалогу Ново/Измена: Корисник, али су видљиве из прегледа корисника.
Овај атрибут не може да се подеси преко корисничког интерфејса. Уместо тога, користите Zammad конзолу, REST API, или CSV увоз.
- 🔑 Лозинка
Да, администратори заиста имају моћ да мењају лозинке других корисника.
- 🏢 Организација
Организације су начин за груписање клијената (обично, чланова исте фирме). Ово вам омогућава да урадите ствари као што су да видите све тикете те фирме или да подесите посебне окидаче који се активирају само за те клијенте.
Обратите пажњу да организација мора да постоји пре него што може да буде додељена. Да бисте је додали, идите на Управљање > Организације у администраторским подешавањима.
- 🏤 Додатне организације
Ова опција вам омогућава да доделите више организација, поред примарне организације корисника.
Додатне организације се понашају исто као и примарне са једним изузетком: додатне организације нису толико истакнуте као примарне.
Ово не утиче на листе за све организационе тикете. Zammad ће комбиновати тикете примарне и додатне организације.
Упозорење
Иако број додатних организација није директно ограничен, можда бисте желели да ово задржите на разумном броју организација. Највише 30-40 организација би требало да буде довољно.
- 👑 VIP
Овај атрибут је начин да ваш тим укаже на клијенте високог статуса. Као и код организација, можете подесити посебне окидаче, планере jobs, SLA и прегледе само за VIP особе.
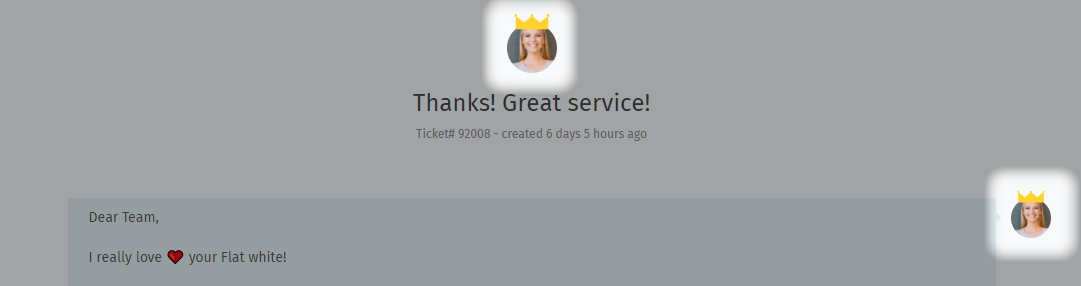
VIP особе су приказане са круном изнад њихових аватара.
- 📑 Напомена
Напомене су видљиве свим члановима особља, укључујући оператере.
Путоказ
Да ли користите поље Напомена за праћење одређених појединачних информација о кориснику? Размислите о креирању посебног поља за то! Сазнајте више у одељку Објекти.
- Активно
Искључени корисници нису у могућности да се даље пријављују. Међутим, и даље могу бити искоришћени на различитим местима у Zammad-у (нпр. као клијенти тикета, у условима окидача и планера).
Која је разлика између искључивања и брисања корисника?
Не постоји начин да вратите избрисаног корисника; искључени корисници се могу поново укључити у било ком тренутку.
Када се корисник избрише, губе се и сви повезани тикети; искључивање корисника задржава све повезане тикете нетакнуте.
Искључени корисници се и даље појављују у резултатима претраге и могу се користити као клијенти тикета:
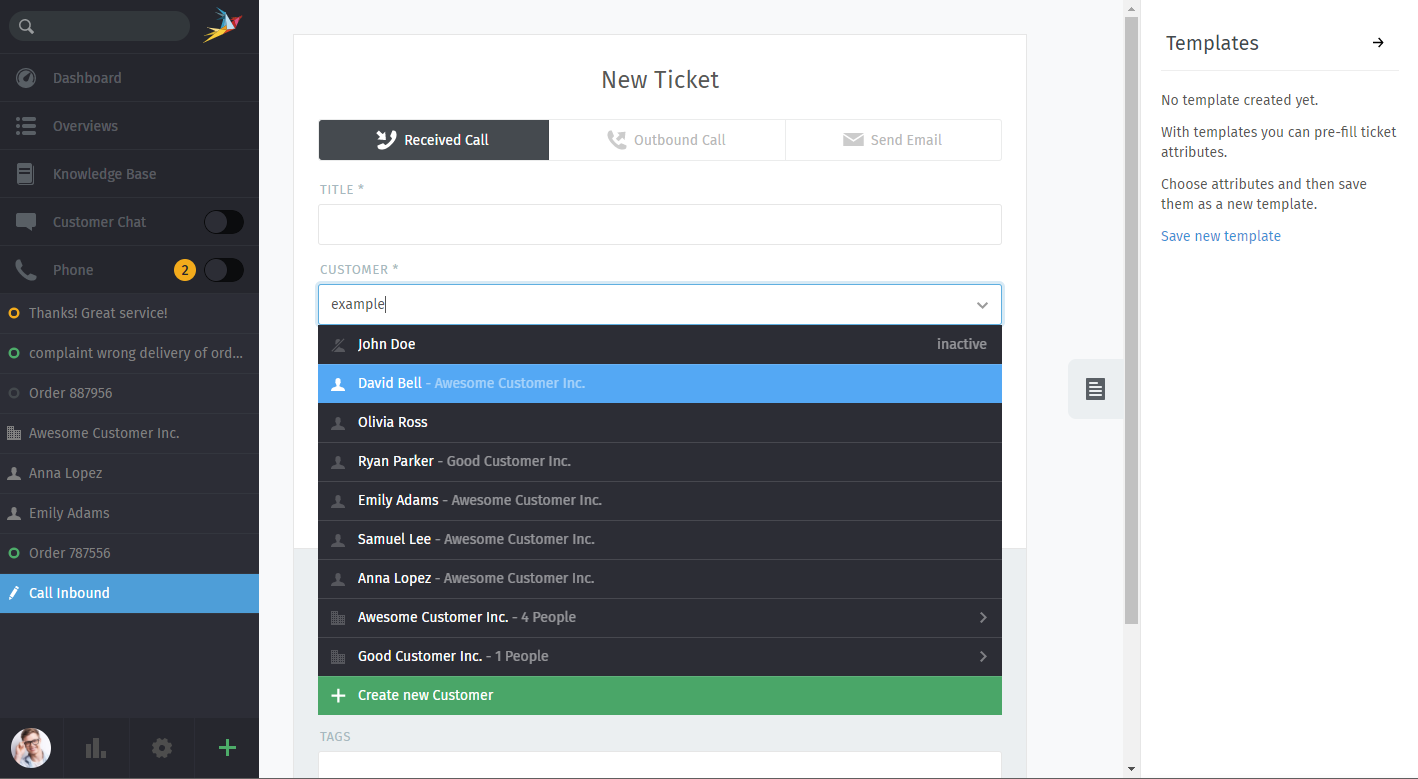
Пресечена иконица 👤 означава искљученог корисника. У другим случајевима, искључени корисници су засивљени.
- Улоге
Улоге одређују шта корисници могу да раде у систему. Ако желите да некоме дате дозволе за уређивање базе знања или за приступ деловима администраторских подешавања, улоге вам могу помоћи у томе.
- Групне дозволе
Групне дозволе одређују са којим тикетима оператери могу радити. Ако оператер не добија обавештење за долазне тикете или не може бити додељен тикету, проверите групне дозволе.
Обратите пажњу да видљивост табеле групних дозвола зависи од избора улоге. Појавиће се само ако одабрана улога садржи дозволу
ticket.agentи када постоји више од једне укључене групе у систему.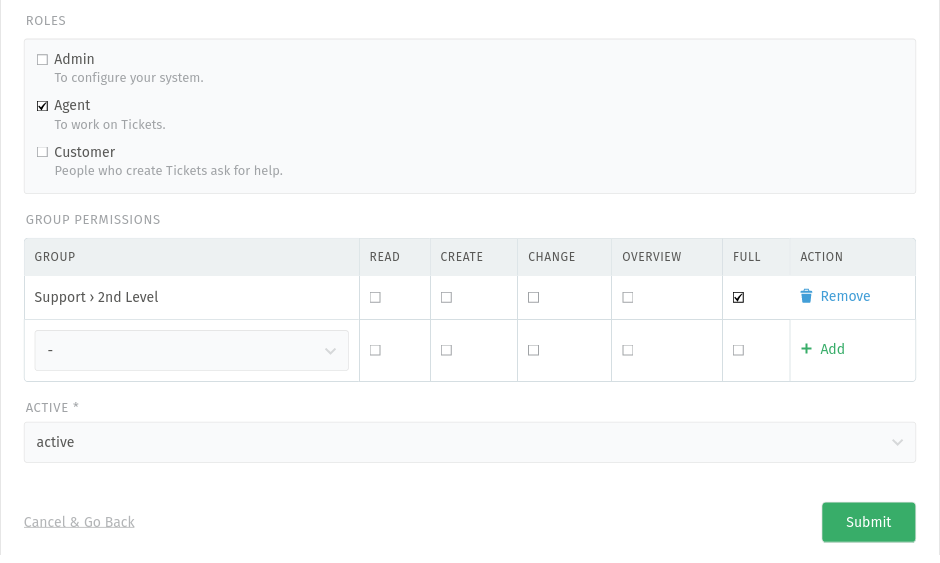
При врху: Улоге корисника одлучују које врсте радњи могу да обављају и којим групама припадају. При дну: Групне доделе се могу алтернативно подесити по кориснику.